Liste der besten Kali Linux-Tools für Penetrationstests und Hacking
Kali Linux ist eine Linux-Distribution, die sich an Cybersicherheitsexperten, Penetrationstester und ethische Hacker richtet. Es ist mit einer großen Auswahl an Hacking-Tools ausgestattet, und viele weitere können installiert werden.
Vielleicht denken Sie darüber nach, Kali Linux zu installieren, oder haben es kürzlich installiert, sind sich aber nicht sicher, wo Sie anfangen sollen. In diesem Leitfaden gehen wir auf einige unserer beliebtesten Penetrationstest- und Hacking-Tools für die Distribution ein. So erhalten Sie einen guten Eindruck von den Möglichkeiten und eine Vorstellung davon, wie Sie die verschiedenen Tools nutzen können.
In diesem Tutorial lernen Sie:
- Die besten Kali Linux-Tools für Penetrationstests und Hacking

Penetrationstests und Hacking-Tools auf Kali Linux
Penetrationstests und Hacking-Tools für Kali Linux
Folgen Sie unserer Liste unten, während wir unsere Top-Auswahl an Tools für Kali durchgehen. Es gibt noch Hunderte mehr als das, was wir hier erwähnen, aber dies sind einige der wesentlichen Dinge, von denen wir denken, dass jeder sie kennen sollte.
Nmap

Nmap
Wenn Sie einen Angriff auf ein anderes Gerät durchführen, besteht der erste Schritt darin, so viele Informationen wie möglich zu sammeln. Informationen über das Netzwerk, Router, Firewalls und Server helfen Ihnen zu verstehen, wie Sie den effektivsten Angriff durchführen können. Es wird Ihnen auch helfen, versteckt zu bleiben. Diese Phase wird als digitale Aufklärung bezeichnet.
Das beste Werkzeug für diese Phase müsste Nmap sein. Es kann alle Arten von Netzwerkscans durchführen, um Ihnen bei der Identifizierung von Fingerabdrücken des Netzwerks zu helfen, aber Sie müssen ein wenig über die Verwendung des Tools wissen, weshalb wir eine Einführung in Nmap geschrieben haben.
WPScan

WPScan
Mehr als 30 % der weltweiten Websites verwenden WordPress als Content-Management-System. Wenn das Scannen von Websites auf Schwachstellen Teil Ihrer Arbeit als Sicherheitsexperte ist, wird WPScan ein unverzichtbares Werkzeug in Ihrem Arsenal sein. Erfahren Sie in unserem Leitfaden zur Verwendung von WPScan zum Scannen von WordPress-Seiten auf Schwachstellen, wie Sie das Tool verwenden können.
Johannes der Ripper

Johannes der Ripper
John the Ripper ist eines der besten Tools zum Knacken von Passwörtern unter Linux. Es kann in Verbindung mit vielen anderen Tools verwendet werden, was es sehr flexibel macht.
Sie können einen Wörterbuchangriff starten, indem Sie John eine Wortliste Ihrer Wahl zur Verfügung stellen, da Kali viele davon vorinstalliert hat. Wir haben sogar gezeigt, wie man mit John Passwörter für Zip-Dateien knacken kann.
Aircrack-ng
Aircrack-ng ist eine ganze Suite von Wi-Fi-Scan- und Cracking-Tools. Es ist so ziemlich Ihre zentrale Anlaufstelle für alles, was mit der Ausnutzung der Sicherheit von drahtlosen Internet-Hotspots und Routern zu tun hat. Sehen Sie sich unsere Anleitung zur Verwendung von Aircrack-ng an, um Ihr WLAN-Passwort zu testen.
Drahthai
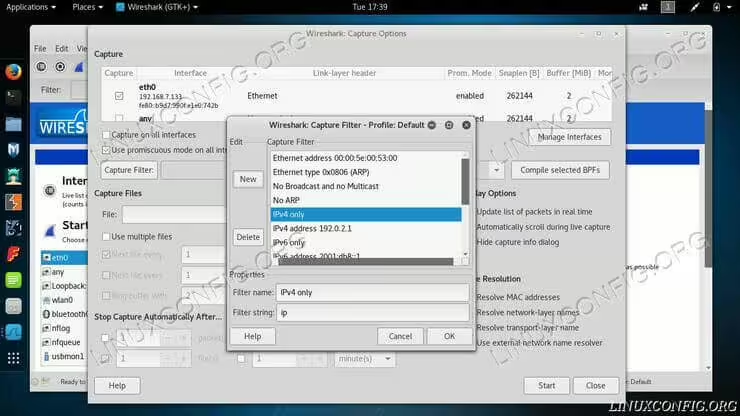
Drahthai
Wenn es um das Scannen des Netzwerkverkehrs geht, ist Wireshark einer der besten verfügbaren Netzwerkprotokollanalysatoren. Es kann den Datenverkehr sowohl erfassen als auch analysieren. Es verfügt über eine Vielzahl von Funktionen, die Ihnen helfen, den "Flaum" von dem zu trennen, wonach Sie suchen, was ihn zu einem sehr leistungsstarken und effizienten Paket-Sniffer macht. Wir haben eine ganze Anleitung zum Filtern von Paketen in Wireshark.
Burp Suite

Burp Suite
Wenn es darum geht, die Sicherheit von Webanwendungen zu testen, wird es dir schwer fallen, ein besseres Tool als die Burp Suite von Portswigger Web Security zu finden. Es ermöglicht Ihnen, den Webverkehr abzufangen und zu überwachen, zusammen mit detaillierten Informationen über die Anfragen und Antworten an und von einem Server. Schauen Sie sich unser vierteiliges Tutorial zur Verwendung der Burp Suite in Kali an.
Hydra
Hydra ist ein beliebtes Tool zum Starten von Brute-Force-Angriffen auf Anmeldedaten. Hydra bietet Optionen, um Logins über eine Vielzahl verschiedener Protokolle wie SSH oder Websites anzugreifen. Es lässt sich gut in andere Dienstprogramme integrieren und kann Wortlisten verwenden, um Wörterbuchangriffe durchzuführen. Wir haben Anleitungen zum Testen von SSH-Passwörtern mit Hydra und zum Testen von WordPress-Logins mit Hydra.
Social-Engineering-Toolkit
Es wird gesagt, dass der schwächste Teil der Sicherheit eines Netzwerks die Benutzer sind. Selbst wenn Sie strenge Netzwerkregeln durchsetzen, sichere Passwörter verwenden und andere Sicherheitsvorkehrungen treffen, können Benutzer anfällig für Social Engineering sein. Das SET-Paket ermöglicht es Ihnen, glaubwürdige Angriffsvektoren zu entwickeln, die Sie gegen Ihre Benutzer einsetzen können, um zu sehen, wie leicht sie durch Phishing und Social Engineering getäuscht werden können.
Skipfish
Skipfish ist ein hocheffizientes und aggressives Tool, um Websites auf Schwachstellen zu scannen. Es kann eine große Auswahl an Websites verarbeiten, einschließlich verschiedener Content-Management-Systeme und HTTP-Server. Es ist ein unverzichtbares Tool, das alle Website-Administratoren gegen ihre Website verwenden sollten, um verbleibende Sicherheitslücken aufzudecken.
Metasploit
Für diejenigen, die sich für Cybersicherheit interessieren, wird das Metasploit-Framework Ihr bester Freund sein, während Sie sich einarbeiten. Es handelt sich um eine Art All-in-One-Set von Tools, mit denen Angriffe auf Zielsysteme gestartet werden können. Eine gute Möglichkeit, sich mit den Konzepten vertraut zu machen, ist die Verwendung von "Metasploitable", einer virtuellen Linux-Maschine, die absichtliche Sicherheitslücken aufweist, die Sie ausnutzen können.
König Phisher
King Phisher ermöglicht es Ihnen, realistische Phishing-Angriffe zu simulieren. Es verfügt über eine Benutzeroberfläche, die wirklich einfach zu bedienen ist, sodass Sie im Handumdrehen eine Phishing-Website einrichten können.
MacChanger

MacChanger
Eines der wichtigsten Dinge, die Sie tun müssen, wenn Sie einen Angriff oder eine Aufklärung durchführen, ist, versteckt, anonym und ruhig zu bleiben. Intrusion Detection-Systeme bemerken, wenn ein Gerät mit derselben IP-Adresse oder MAC-Adresse weiterhin das Netzwerk untersucht. Aus diesem Grund ist es wichtig, ein Tool wie MacChanger zu verwenden, um die MAC-Adresse Ihres Systems zu ändern.
ProxyChains
Um die Bedeutung von MacChanger zu unterstreichen, müssen wir auch ProxyChains erwähnen, mit denen Sie anonym bleiben und IP-Adressen wechseln können. Das Beste daran ist, dass es super einfach ist, jeden Befehl durch ProxyChains zu leiten, so dass Sie während all Ihrer Erkundungen und Angriffe anonym bleiben können.
Traceroute (Spuren)
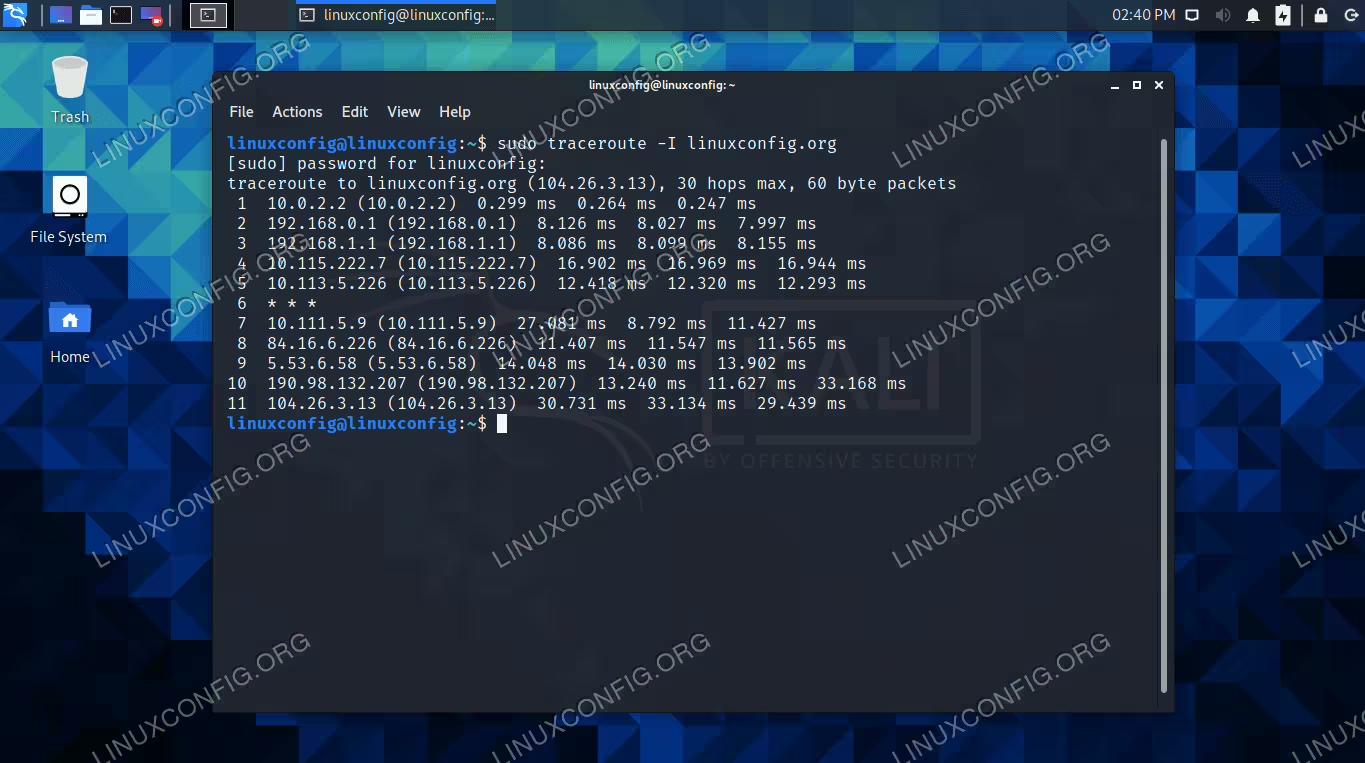
Traceroute (Spuren)
Bei der Durchführung von digitalen Aufklärungs- oder Penetrationstests ist es wichtig, einen Fingerabdruck eines Netzwerks zu erstellen, indem Sie verstehen, welche Server oder Geräte sich zwischen Ihrem System und einem Ziel befinden. Zum Beispiel können Sicherheitsexperten nicht direkt einen Webserver angreifen, ohne sich vorher die Zeit zu nehmen, um zu sehen, ob sich eine Firewall davor befindet.
Hier kommt das Traceroute-Dienstprogramm ins Spiel. Er kann ein Paket von Ihrem System an den Zielcomputer senden und die gesamte Route für die Reise dorthin auflisten. Dadurch wird angezeigt, wie viele Geräte Ihre Netzwerkdaten durchlaufen werden, sowie die IP-Adresse jedes Geräts.
Telnet

Telnet
Obwohl Telnet nicht unbedingt ein Hacking-Tool ist, bleibt es ein ideales Dienstprogramm, um die Verbindung zu einem bestimmten Port eines Geräts zu testen. Wenn es darum geht, Schwachstellen zu finden, sieht nichts vielversprechender aus als ein weit offener Port. Schauen Sie sich unsere Anleitung an, um zu erfahren, wie Sie Telnet auf Kali installieren und verwenden.
Dirb
Sie werden überrascht sein, was die Leute ins Internet hochladen. Und sie denken, nur weil sie die Dateien in einem zufälligen Verzeichnis abgelegt haben, wird sie niemand finden. Sicher, Google wird vielleicht nie darauf stoßen, aber hier kommt Dirb ins Spiel. Dirb kann einen Wörterbuchangriff auf eine Website starten, um versteckte Verzeichnisse zu finden. Wer weiß, was für lustige Sachen Sie dort finden werden.
Besserkappe
Bettercap ist ein flexibles Tool, um Man-in-the-Middle-Angriffe zu starten. Es verfügt auch über viele andere Funktionen, wie z. B. die Möglichkeit, HTTP-, HTTPS-, TCP- und andere Arten von Netzwerkverkehr abzufangen, um Anmeldeinformationen oder andere vertrauliche Informationen abzurufen.
JoomScan
JoomScan ist ähnlich wie WPScan, außer dass es für Websites funktioniert, auf denen das Joomla Content Management System ausgeführt wird. Obwohl Joomla nicht so beliebt ist wie WordPress, macht es immer noch einen fairen Anteil der weltweiten Websites aus, so dass es definitiv einen Platz unter unseren bevorzugten Penetrationstest-Tools verdient.
SQLMap
Datenbankserver beherbergen viele private Informationen, was sie natürlich zu einem sehr geschätzten Ziel macht. SQLMap automatisiert den Prozess der Suche nach Datenbankservern und deren Test auf Schwachstellen. Sobald eine Schwachstelle gefunden wird, kann SQLMap eine Vielzahl von Datenbankservern ausnutzen, sogar Informationen von ihnen abrufen oder Befehle auf dem Server ausführen.
Fließen
Fluxion ist ein Social-Engineering-Tool, das entwickelt wurde, um Benutzer dazu zu verleiten, sich mit einem bösen Zwillingsnetzwerk zu verbinden und das Passwort Ihres drahtlosen Netzwerks preiszugeben. Benutzer werden glauben, dass sie einen bekannten Router anschließen, aber stattdessen verwenden sie eine Fälschung. Fluxion ist ein großartiges Tool, um Benutzer darüber zu schulen, wie wichtig es ist, sich mit vertrauenswürdigen Geräten zu verbinden. Schauen Sie sich unseren Leitfaden zu Fluxion an, um zu sehen, wie Sie ein böses Zwillingsnetzwerk erstellen.
Abschließende Gedanken
In diesem Leitfaden haben wir 20 unserer beliebtesten Penetrationstest- und Hacking-Tools für Kali Linux vorgestellt. Dies ist nur die Spitze des Eisbergs, da standardmäßig Hunderte von weiteren Tools installiert werden und noch mehr mit nur wenigen Tastenanschlägen installiert werden können. Hoffentlich hilft Ihnen diese Liste, Sie darüber zu informieren, was auf Kali verfügbar ist und wo Sie anfangen können.