So richten Sie einen FTP-Server unter Ubuntu 20.04 Focal Fossa Linux ein
In dieser Anleitung zeigen wir Ihnen, wie Sie einen FTP-Server mit VSFTPD auf Ubuntu 20.04 Focal Fossa einrichten.
VSFTPD ist eine beliebte Wahl zum Einrichten von FTP-Servern und ist das Standard-FTP-Tool auf einigen Linux-Distributionen. Folgen Sie uns unten, um herauszufinden, wie Sie die Anwendung installieren und Ihren FTP-Server zum Laufen bringen.
In diesem Tutorial lernen Sie:
- So installieren und konfigurieren Sie VSFTPD
- So richten Sie ein FTP-Benutzerkonto ein
- So verbinden Sie sich über die Befehlszeile mit dem FTP-Server
- So stellen Sie über die GUI eine Verbindung zum FTP-Server her
So richten Sie einen FTP-Server unter Ubuntu 20.04 Focal Fossa Linux ein
VSFTPD-Installation
-
Installieren Sie zunächst VSFTPD auf Ihrem System, indem Sie diesen Befehl in das Terminal eingeben:
sudo apt-get install vsftpd
FSFTPD-Server konfigurieren
Es ist immer am besten, eine Sicherungskopie der ursprünglichen Konfigurationsdatei aufzubewahren, nur für den Fall, dass später etwas schief geht. Benennen wir die Standardkonfigurationsdatei um:
sudo mv /etc/vsftpd.conf /etc/vsftpd.conf_origErstellen Sie eine neue VSFTPD-Konfigurationsdatei mit nano oder einem anderen Texteditor, den Sie bevorzugen:
sudo nano /etc/vsftpd.confKopieren Sie die folgende Basiskonfiguration in Ihre Datei. Diese Konfiguration reicht für einen einfachen FTP-Server aus und kann später an die spezifischen Anforderungen Ihrer Umgebung angepasst werden, sobald Sie überprüft haben, ob dies ordnungsgemäß funktioniert:
listen=NO
listen_ipv6=YES
anonymous_enable=NO
local_enable=YES
write_enable=YES
local_umask=022
dirmessage_enable=YES
use_localtime=YES
xferlog_enable=YES
connect_from_port_20=YES
chroot_local_user=YES
secure_chroot_dir=/var/run/vsftpd/empty
pam_service_name=vsftpd
rsa_cert_file=/etc/ssl/certs/ssl-cert-snakeoil.pem
rsa_private_key_file=/etc/ssl/private/ssl-cert-snakeoil.key
ssl_enable=NO
pasv_enable=Yes
pasv_min_port=10000
pasv_max_port=10100
allow_writeable_chroot=YES
Fügen Sie die obigen Zeilen in die neu erstellte Datei
/etc/vsftpd.confein, speichern Sie die Änderungen und schließen Sie die Datei.
VSFTPD-Konfigurationsdatei
Die integrierte Firewall von Ubuntu blockiert standardmäßig den FTP-Datenverkehr, aber der folgende Befehl erstellt eine Ausnahme in UFW, um den Datenverkehr zuzulassen:
sudo ufw allow from any to any port 20,21,10000:10100 proto tcpNachdem Sie die Konfigurationsdatei gespeichert und die Firewallregeln aktualisiert haben, starten Sie VSFTPD neu, um die neuen Änderungen zu übernehmen:
sudo systemctl restart vsftpd
Erstellen eines FTP-Benutzers
Unser FTP-Server ist bereit, eingehende Verbindungen zu empfangen, daher ist es jetzt an der Zeit, ein neues Benutzerkonto zu erstellen, das wir für die Verbindung mit dem FTP-Dienst verwenden.
-
Verwenden Sie diesen ersten Befehl, um ein neues Konto mit dem Namen
ftpuserzu erstellen, und den zweiten Befehl, um ein Kennwort für das Konto festzulegen:sudo useradd -m ftpuser sudo passwd ftpuser New password: Retype new password: passwd: password updated successfully Um zu überprüfen, ob alles ordnungsgemäß funktioniert, sollten Sie mindestens eine Datei im Home-Verzeichnis von
ftpuserspeichern. Diese Datei sollte sichtbar sein, wenn wir uns in den nächsten Schritten bei FTP anmelden.sudo bash -c "echo FTP TESTING > /home/ftpuser/FTP-TEST"
FTP ist kein verschlüsseltes Protokoll und sollte nur für den Zugriff auf und die Übertragung von Dateien in Ihrem lokalen Netzwerk verwendet werden. Wenn Sie Verbindungen über das Internet akzeptieren möchten, wird empfohlen, einen SFTP-Server zu konfigurieren, um die Sicherheit zu erhöhen.
Verbinden Sie sich über die CLI mit dem FTP-Server
Sie sollten jetzt in der Lage sein, sich entweder über die IP-Adresse oder den Hostnamen mit Ihrem FTP-Server zu verbinden. Um eine Verbindung über die Befehlszeile herzustellen und zu überprüfen, ob alles funktioniert, öffnen Sie ein Terminal und verwenden
Sie denFTP-Befehl von Ubuntu, um eine Verbindung zu Ihrer Loopback-Adresse (127.0.0.1) herzustellen.ftp 127.0.0.1 Connected to 127.0.0.1. 220 (vsFTPd 3.0.3) Name (127.0.0.1:user1): ftpuser 331 Please specify the password. Password: 230 Login successful. Remote system type is UNIX. Using binary mode to transfer files. ftp> ls 200 PORT command successful. Consider using PASV. 150 Here comes the directory listing. -rw-r--r-- 1 0 0 12 Mar 04 22:41 FTP-TEST 226 Directory send OK. ftp>Ihre Ausgabe sollte wie der obige Text aussehen, der auf eine erfolgreiche Anmeldung und einen
ls-Befehlhinweist, der unsere zuvor erstellte Testdatei anzeigt.
Verbinden Sie sich über die GUI mit dem FTP-Server
Sie können sich auch über die GUI mit Ihrem FTP-Server verbinden, wenn Sie dies bevorzugen. Es gibt viele Optionen für FTP-Clients, aber der Nautilus-Dateimanager ist eine praktikable Option, die standardmäßig in Ubuntu installiert ist. So verwenden Sie es, um eine Verbindung zu Ihrem FTP-Server herzustellen:
- Öffnen Sie den Nautilus-Dateimanager über das Menü Anwendungen.
- Klicken Sie auf "Andere Standorte" und geben
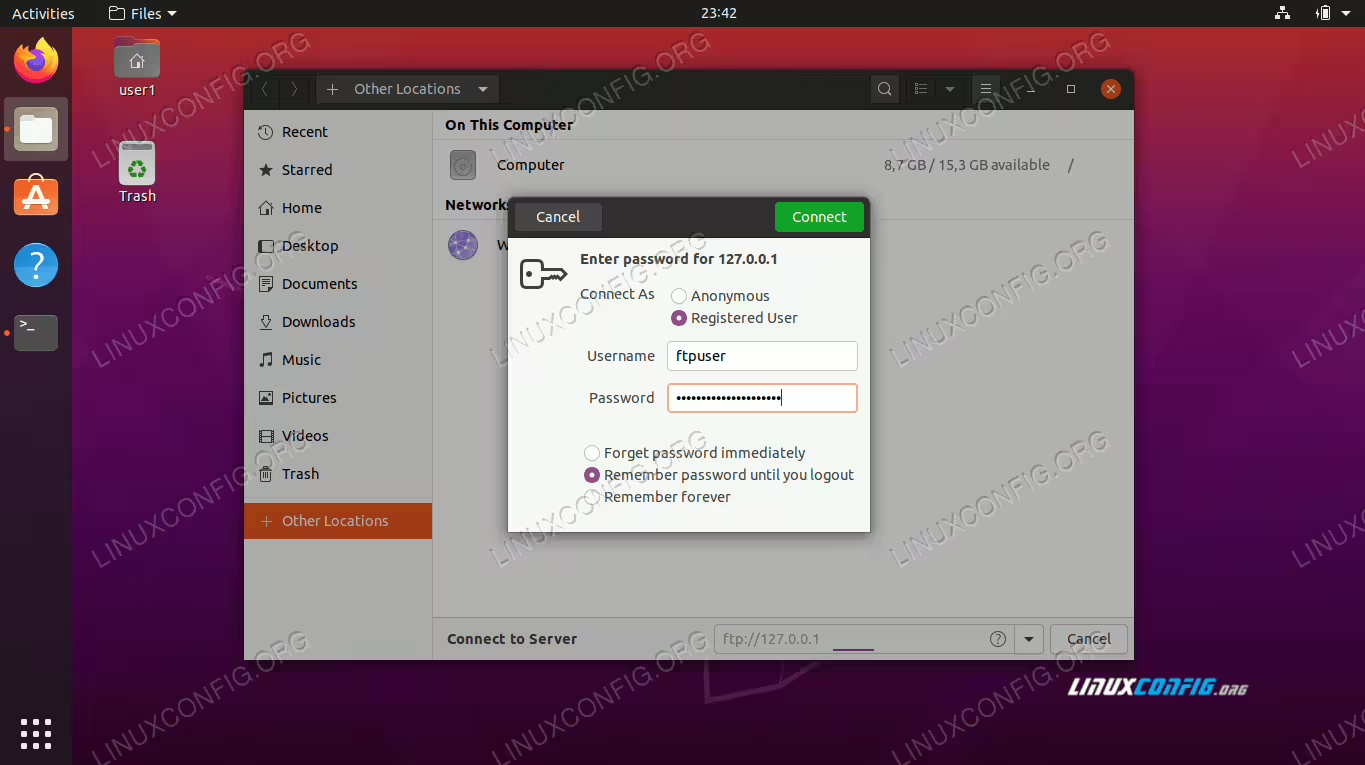
Sie ftp://127.0.0.1in das Feld "Mit Server verbinden" am unteren Rand des Fensters ein und klicken Sie auf Verbinden. - Geben Sie die Anmeldeinformationen des FTP-Kontos ein, die wir zuvor eingerichtet haben, und klicken Sie auf Verbinden.
- Nach erfolgreicher Verbindung wird die Testdatei angezeigt, die Sie zuvor erstellt haben.

Verbinden Sie sich mit Nautilus mit dem FTP-Server
Geben Sie die FTP-Anmeldeinformationen ein

Erfolgreiche Verbindung zum FTP-Server
Schlussfolgerung
In diesem Artikel haben wir gesehen, wie Sie VSFTPD verwenden, um einen FTP-Server auf Ubuntu 20.04 Focal Fossa zu erstellen. Wir haben auch behandelt, wie Sie die Befehlszeile und die Ubuntu-GUI verwenden, um eine Verbindung zum FTP-Server herzustellen.
Wenn Sie dieser Anleitung folgen, können Computer in Ihrem lokalen Netzwerk auf Ihr System zugreifen, um Dateien zu speichern und abzurufen, entweder über die Befehlszeile oder ihren bevorzugten FTP-Client.